Phù hợp khi
Có nhân sự là mục tiêu tấn công có chủ đích
Lãnh đạo, nhân sự tài chính, người nắm dữ liệu nhạy cảm
Cần dựng lại chuỗi sự kiện khi nghi thiết bị bị xâm nhập
Có yêu cầu báo cáo phục vụ điều tra
Thuộc nhóm 2 — Bảo mật điểm cuối cho thiết bị Apple
Phát hiện tấn công tinh vi vào thiết bị di động, kể cả spyware thương mại.
Đây là sản phẩm đắt nhất trong danh mục và không dành cho toàn bộ nhân viên. Nó dành cho một nhóm nhỏ có rủi ro cao: lãnh đạo, nhân sự tài chính, người nắm dữ liệu nhạy cảm.
Từ
22.500.000 đ
/thiết bị/năm
Mức 22.500.000 đ áp cho tổ chức 100–500 thiết bị. Tổ chức trên 500 thiết bị là 37.500.000 đ/thiết bị/năm. Gói này tính theo từng thiết bị cụ thể, thường chỉ áp cho 3–10 người trong tổ chức.
Giá tham khảo theo thiết bị/năm, chưa gồm VAT, quy đổi theo tỷ giá tại thời điểm báo giá.
Demo theo tình huống thực tế của doanh nghiệp. Không cần thẻ tín dụng.
Nếu bạn đang cân nhắc mua cho cả công ty thì đây không phải sản phẩm cần. Nó giải một bài toán hẹp và đắt.
Có nhân sự là mục tiêu tấn công có chủ đích
Lãnh đạo, nhân sự tài chính, người nắm dữ liệu nhạy cảm
Cần dựng lại chuỗi sự kiện khi nghi thiết bị bị xâm nhập
Có yêu cầu báo cáo phục vụ điều tra
Muốn áp dụng cho toàn bộ nhân viên
Chưa có lớp bảo mật điểm cuối cơ bản nào đang chạy
Nên bắt đầu bằng Jamf Protect cho toàn đội, rồi thêm ETP cho nhóm nhỏ có rủi ro cao.
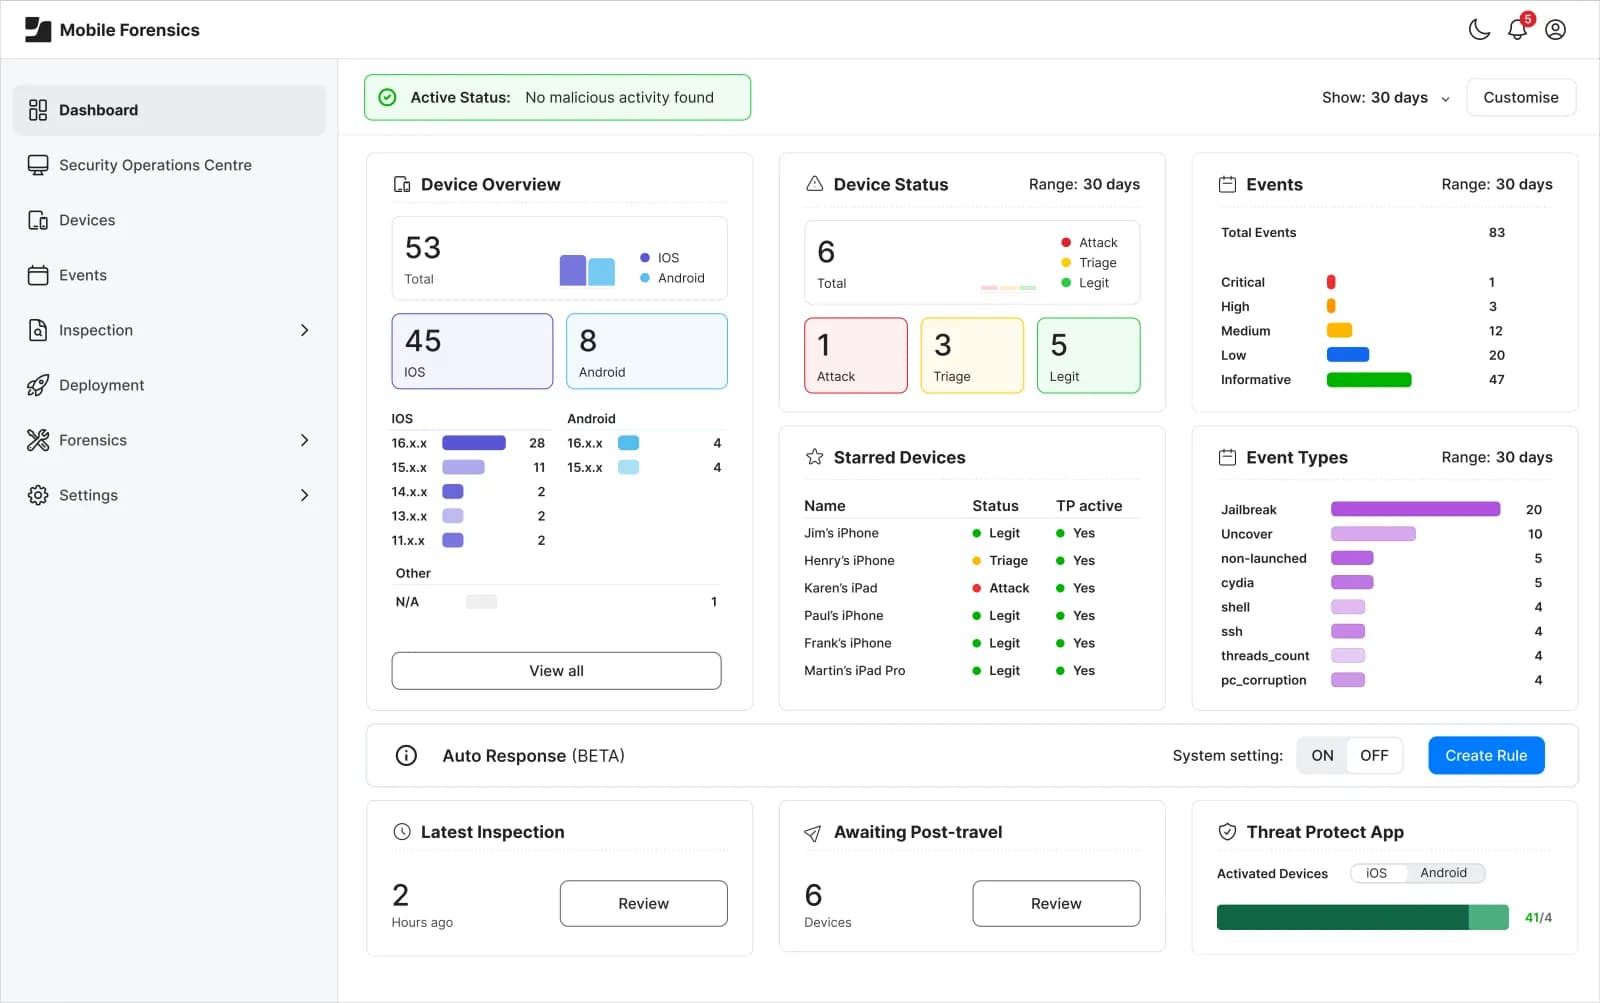
Bốn khả năng, tất cả hướng tới một câu hỏi: thiết bị này có bị xâm nhập hay không.
Kiểm tra các dấu hiệu xâm nhập ở mức mà công cụ bảo mật thông thường không nhìn tới.
Thiết bị bị xâm nhập khi nào và bằng cách nào. Không chỉ báo có vấn đề mà nói rõ diễn biến.
Giám sát thường trực thay vì chỉ quét khi có nghi vấn, để phát hiện sớm hơn.
Kết quả phân tích trình bày ở dạng dùng được cho quy trình điều tra nội bộ hoặc pháp lý.
Những trường hợp mà một cảnh báo mã độc thông thường không đủ.
NGHI NGỜ SPYWARE THƯƠNG MẠI
Kiểm tra được thay vì đoán
Phân tích thiết bị để tìm dấu hiệu của các dòng spyware nhắm vào cá nhân cụ thể, thứ mà công cụ bảo mật phổ thông thường không thấy.
SAU MỘT SỰ CỐ
Biết chuyện gì đã xảy ra
Dựng lại mốc thời gian và đường xâm nhập, để tổ chức biết dữ liệu nào có thể đã bị ảnh hưởng.
NHÂN SỰ CẤP CAO ĐI CÔNG TÁC
Giám sát liên tục trong giai đoạn rủi ro
Theo dõi chỉ dấu bất thường trên thiết bị trong thời gian di chuyển và làm việc ở môi trường mạng lạ.
ETP là lớp trên cùng. Hai sản phẩm dưới đây nên có trước.
Bảo mật điểm cuối cho toàn đội thiết bị, nền cho lớp phân tích chuyên sâu.
Xem chi tiết →Quản lý thiết bị và triển khai chính sách bảo mật đồng loạt.
Xem chi tiết →Kiểm soát truy cập theo người dùng và trạng thái thiết bị.
Xem chi tiết →Còn câu hỏi khác? Gửi tình huống của bạn để nhận tư vấn phù hợp.
Gửi tình huống để nhận tư vấn →Hoặc gọi 024.9999.7777 trong giờ làm việc.
Vì đây là phân tích chuyên sâu cho từng thiết bị, không phải lớp bảo vệ triển khai đại trà. Gói này thường chỉ áp cho 3–10 thiết bị trong tổ chức nên tổng chi phí không tương đương việc mua cho toàn bộ nhân viên.
Không bắt buộc về mặt kỹ thuật, nhưng nên có. Bảo vệ toàn đội bằng Jamf Protect rồi thêm ETP cho nhóm rủi ro cao là cách phân bổ ngân sách hợp lý hơn.
Phạm vi phân tích tập trung vào dấu hiệu xâm nhập ở mức hệ thống. HVN Group sẽ giải thích rõ phạm vi dữ liệu được thu thập với người dùng thiết bị trước khi triển khai.
Gói tính theo từng thiết bị cụ thể. HVN Group sẽ xác nhận số lượng tối thiểu và điều kiện hợp đồng khi báo giá.
Cho HVN Group biết vị trí nào trong tổ chức nắm dữ liệu nhạy cảm nhất. Chúng tôi sẽ đề xuất phạm vi triển khai và chi phí thực tế cho nhóm đó.
Không cần thẻ tín dụng. Không cam kết gì sau buổi demo.