Phù hợp khi
Đã quản lý được thiết bị và cần lớp bảo mật thực sự
Có đội bảo mật hoặc người phụ trách an ninh thông tin
Cần báo cáo lỗ hổng và trạng thái tuân thủ bảo mật
Muốn đưa dữ liệu bảo mật Apple vào SIEM chung
Thuộc nhóm 2 — Bảo mật điểm cuối cho thiết bị Apple
Phát hiện và chặn mối đe dọa trên macOS, iOS và iPadOS, được xây riêng cho Apple.
Phần lớn công cụ endpoint đa nền tảng chạy trên macOS bằng agent thiết kế cho Windows. Jamf Protect đi hướng khác: xây từ đầu cho hệ điều hành Apple, dùng đúng các cơ chế bảo mật mà Apple cung cấp.
Từ
1.500.000 đ
/thiết bị/năm
Mức 1.500.000 đ là gói Mobile Security cho thiết bị di động. Bảo mật điểm cuối cho Mac nằm trong gói Jamf for Mac 3.750.000 đ/thiết bị/năm, đã bao gồm cả quản lý và danh tính.
Giá tham khảo theo thiết bị/năm, chưa gồm VAT, quy đổi theo tỷ giá tại thời điểm báo giá.
Demo theo tình huống thực tế của doanh nghiệp. Không cần thẻ tín dụng.
Jamf Protect là lớp thứ hai, không phải lớp đầu tiên. Nó phát huy khi thiết bị đã được quản lý.
Đã quản lý được thiết bị và cần lớp bảo mật thực sự
Có đội bảo mật hoặc người phụ trách an ninh thông tin
Cần báo cáo lỗ hổng và trạng thái tuân thủ bảo mật
Muốn đưa dữ liệu bảo mật Apple vào SIEM chung
Chưa có hệ thống quản lý thiết bị nào đang chạy
Chỉ cần chống mã độc ở mức cơ bản cho vài máy
Nên bắt đầu bằng Jamf Pro hoặc Jamf Now trước. Bảo mật điểm cuối chỉ hiệu quả khi bạn biết mình đang có những máy nào.
Sáu khả năng, từ phát hiện tại máy tới đưa dữ liệu về đội bảo mật.
Nhận diện các họ mã độc nhắm vào Mac, thay vì dùng bộ dấu hiệu viết cho Windows.
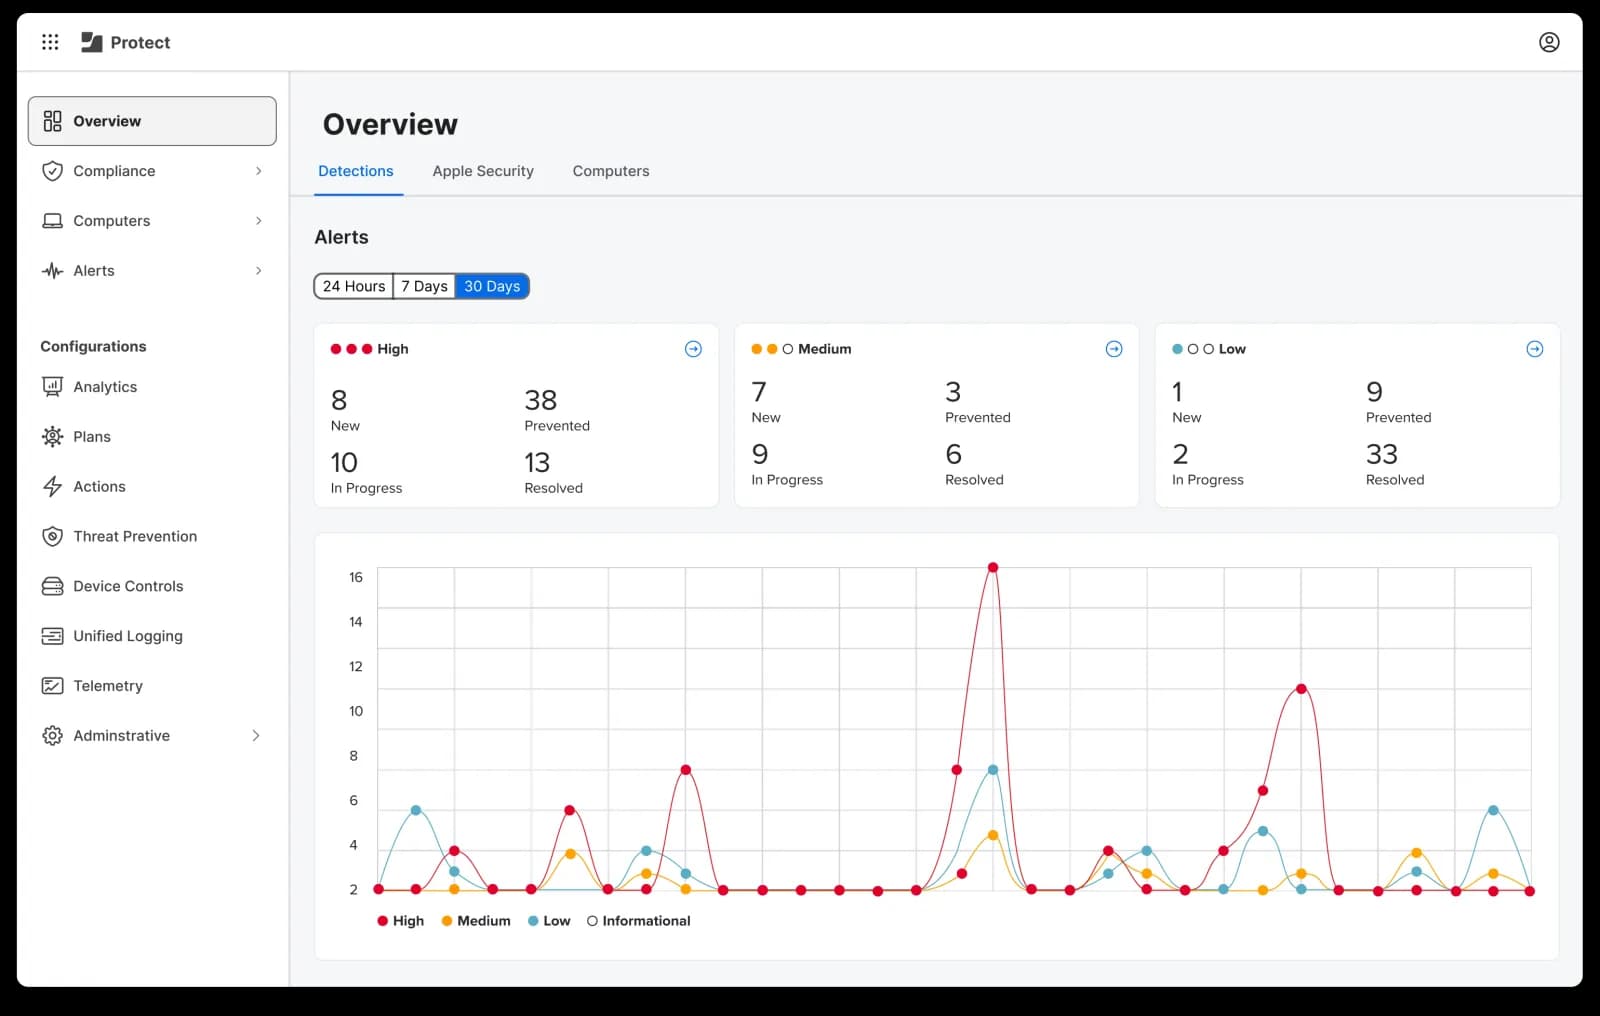
Theo dõi chuỗi hành vi trên máy, không chỉ so khớp dấu hiệu. Bắt được cả kiểu tấn công chưa có mẫu.
Ngăn truy cập tới hạ tầng của kẻ tấn công ngay ở tầng mạng, kể cả khi máy ra ngoài mạng công ty.
Biết máy nào chưa vá và lỗ hổng nào nghiêm trọng, để ưu tiên đúng việc cần làm trước.
Quản lý việc cắm USB và ổ ngoài theo chính sách, giảm đường rò dữ liệu ra ngoài.
Sự kiện bảo mật từ thiết bị Apple chảy vào hệ thống giám sát chung, đội bảo mật xử lý ở một nơi.
Điều gì xảy ra khi có rủi ro thật trên một chiếc Mac.
MỘT MÁY CÓ HÀNH VI LẠ
Phát hiện trước khi thành sự cố
Chuỗi hành vi bất thường được ghi nhận và cảnh báo ngay, kèm ngữ cảnh để đội bảo mật biết máy nào và tiến trình nào gây ra.
CÓ LỖ HỔNG MỚI ĐƯỢC CÔNG BỐ
Biết ngay máy nào bị ảnh hưởng
Danh sách thiết bị chưa vá hiện ra theo mức độ nghiêm trọng, thay vì phải rà thủ công từng máy.
NHÂN VIÊN CẮM USB LẠ
Chính sách chặn theo đúng quy định
Thiết bị lưu trữ ngoài được kiểm soát theo chính sách, và sự kiện được ghi lại phục vụ điều tra sau này.
Bảo mật điểm cuối mạnh nhất khi đứng cạnh quản lý thiết bị và kiểm soát truy cập.
Quản lý thiết bị và triển khai chính sách. Nền để Jamf Protect biết mình đang bảo vệ những máy nào.
Xem chi tiết →Kiểm soát truy cập theo người dùng và trạng thái thiết bị bằng ZTNA.
Xem chi tiết →Phân tích sâu cho nhóm nhân sự là mục tiêu tấn công có chủ đích.
Xem chi tiết →Còn câu hỏi khác? Gửi tình huống của bạn để nhận tư vấn phù hợp.
Gửi tình huống để nhận tư vấn →Hoặc gọi 024.9999.7777 trong giờ làm việc.
Cần cân nhắc nếu công cụ hiện tại là agent đa nền tảng thiết kế cho Windows. Loại agent này thường tiêu tài nguyên trên macOS, hay xung đột với cơ chế bảo mật của Apple, và bỏ sót các kiểu tấn công riêng của macOS.
Jamf Protect dùng các framework bảo mật do Apple cung cấp thay vì can thiệp sâu vào hệ thống, nên tác động tới hiệu năng thấp hơn agent đa nền tảng. Chúng tôi khuyến nghị thử trên nhóm nhỏ để đo trên đúng cấu hình máy của bạn.
Được, nhưng hiệu quả giảm. Không có hệ thống quản lý, bạn khó triển khai đồng loạt và khó xử lý khi phát hiện máy có vấn đề.
Có. Jamf Protect hỗ trợ đẩy sự kiện sang SIEM. Khả năng tích hợp cụ thể phụ thuộc hệ thống bạn đang dùng, HVN Group sẽ kiểm tra trước khi triển khai.
Đặt lịch demo 30 phút để xem cảnh báo hành vi bất thường, báo cáo lỗ hổng và cách dữ liệu chảy vào hệ thống giám sát của doanh nghiệp.
Không cần thẻ tín dụng. Không cam kết gì sau buổi demo.